DigiCert ONE
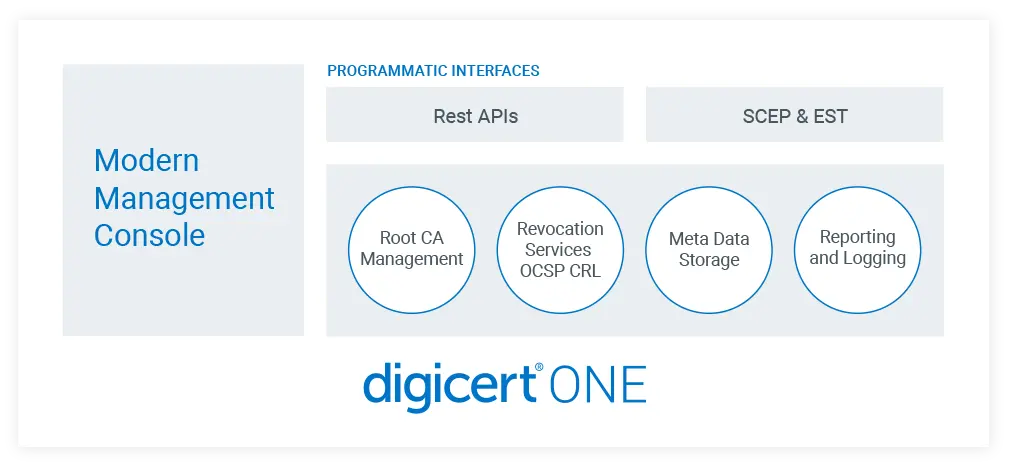
Wir stellen Ihnen die modernste und vielseitigste PKI-Plattform der Welt vor – DigiCert ONE. Sie besteht aus fünf Komponenten, die alle denkbaren Anforderungen abdecken. Eine vereinheitlichte Plattform, moderne Architektur und flexible Bereitstellungsoptionen. Das ist DigiCert ONE, und jetzt können auch Sie es nutzen.
DigiCert ONE besteht aus diesen fünf Komponenten:
- DigiCert Trust Lifecycle Manager
- DigiCert Software Trust Manager
- DigiCert Document Trust Manager
- DigiCert CertCentral TLS Manager
- DigiCert IoT Trust Manager
Die einzelnen Bestandteile von DigiCert ONE können Sie sowohl alle zusammen in einer einheitlichen Plattform als auch getrennt nutzen.
DigiCert Trust Lifecycle Manager
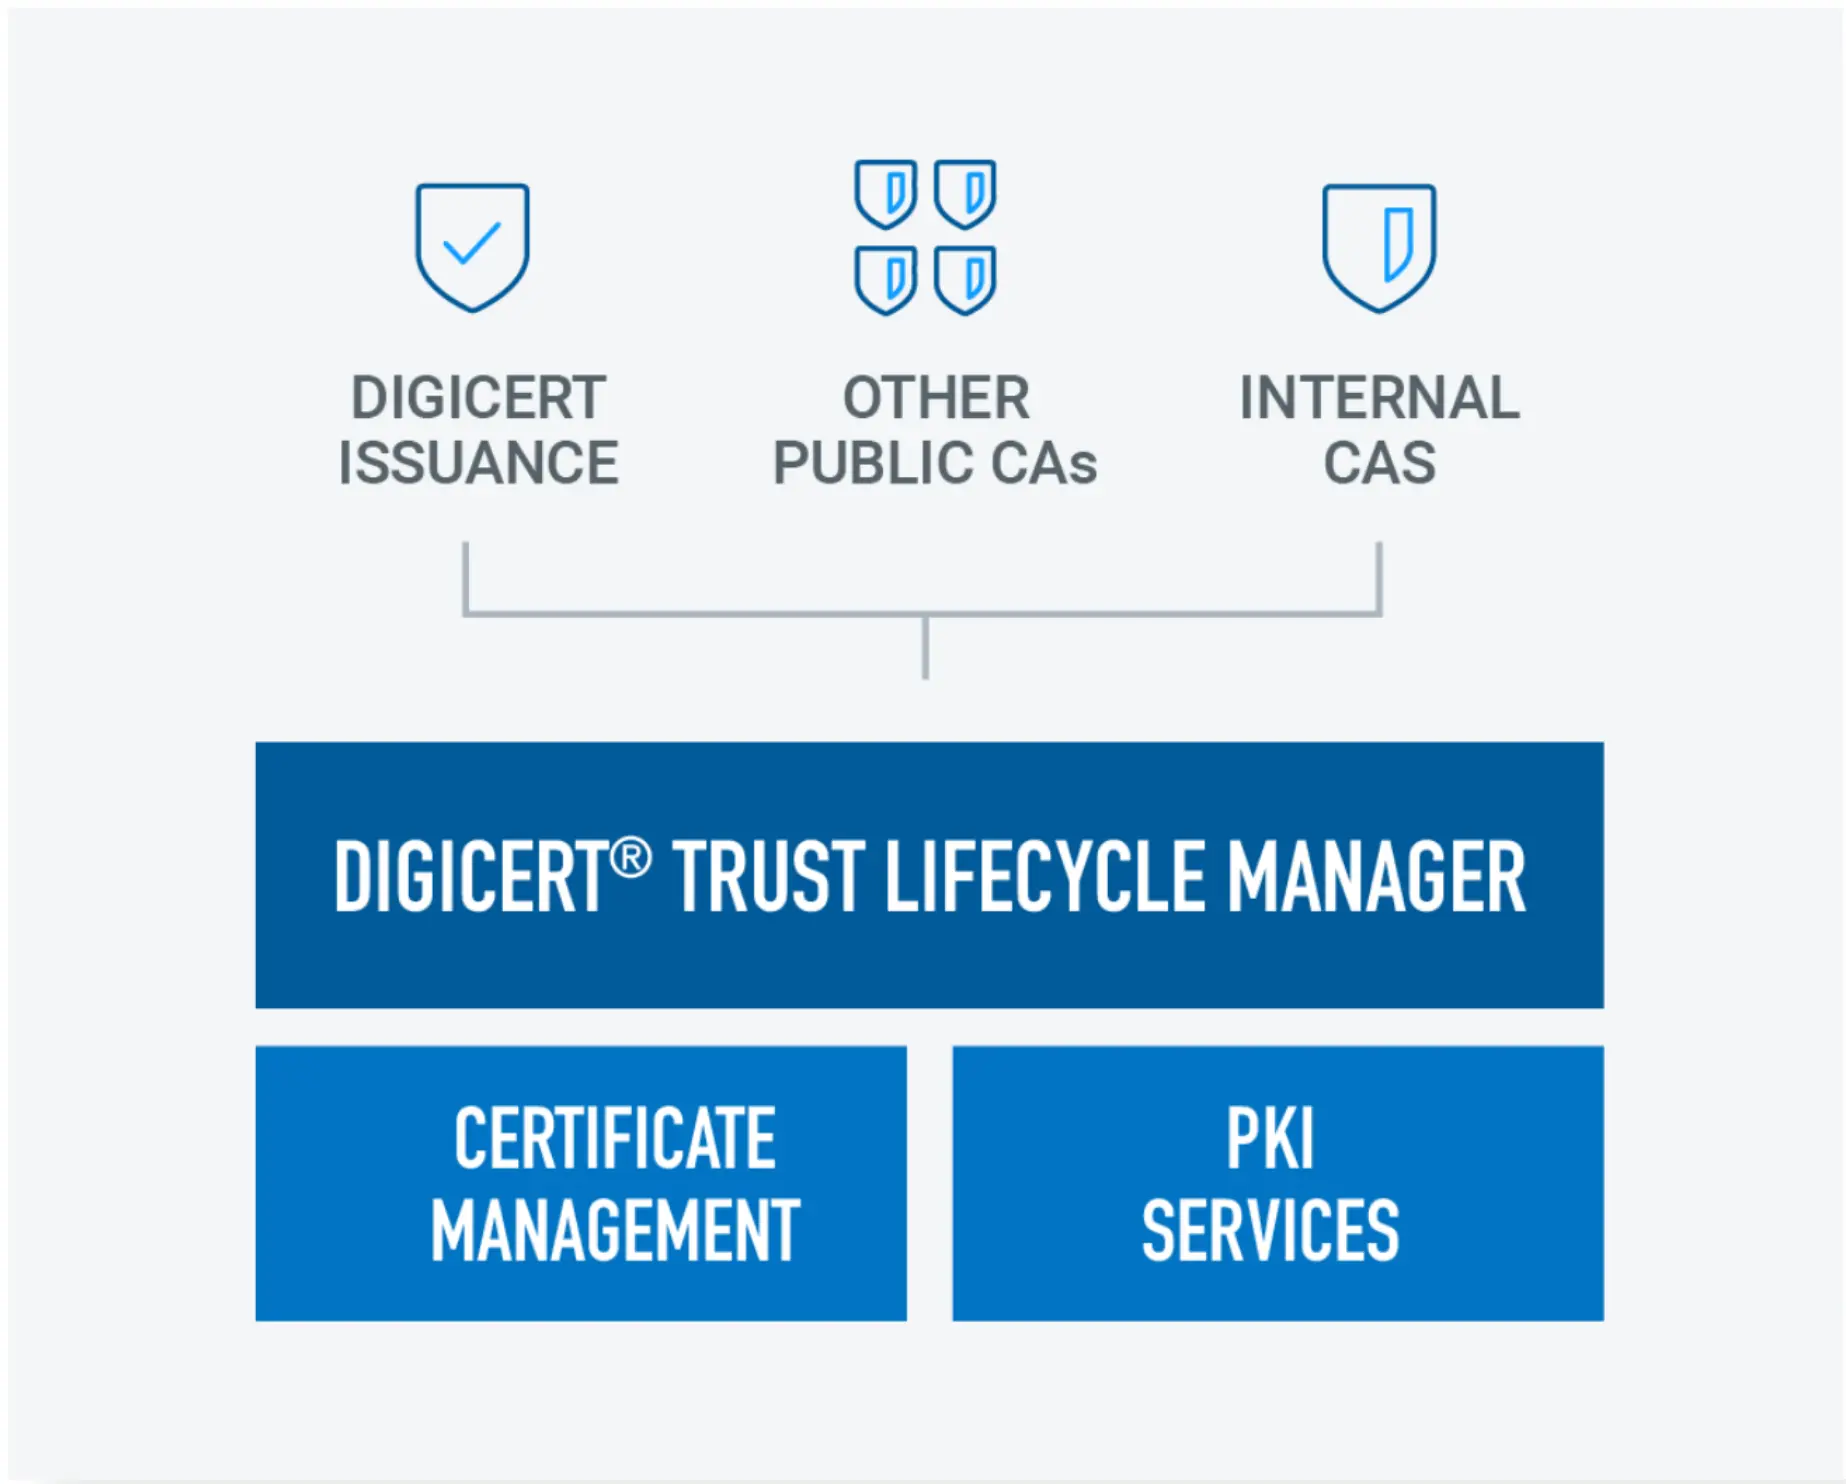
Wie der Name andeutet, steuert dieser Manager den ganzen Lebenszyklus der Zertifikate. Es handelt sich um ein Tool für die Verwaltung der Zertifikate und PKI, welches in Ihr Unternehmen Übersichtlichkeit und Kontrolle bringen wird. Mit seiner Hilfe können Sie die Erwerbung, Verlängerung und Installierung der Zertifikate automatisieren und Sie werden sich um sie nicht mehr kümmern müssen. DigiCert Trust Lifecycle Manager wird es nicht zulassen, dass ein Zertifikat ohne eine Warnung abläuft und somit Schwierigkeiten oder ein Sicherheitsrisiko verursacht.
Der Trust Lifecycle Manager ermöglicht es Ihnen, in Ihrem Unternehmen die häufigsten Möglichkeiten der Nutzung von PKI anzuwenden:
- TLS/SSL Zertifikate
- Authentifizierung des Nutzers und Endpoints
- Authentifizierung von Servern
- Sichere E-Mail
- Intermediate Zertifikate (ICAs)
Die Automatisierung des Lebenszyklus der Zertifikate, ermöglicht durch diese Komponente von DigiCert ONE, können Sie mit den Protokollen ACME, Intune SCEP, EST und CMP nutzen.
Mehr Informationen über DigiCert Trust Lifecycle Manager erfahren Sie auf der Produktseite Trust Lifecycle Manager, oder im Datasheet.
DigiCert Software Trust Manager
Mit dem Software Trust Manager können Sie das Signieren der in Ihrer Firma entwickelten Codes automatisieren, mit der Sicherheit, dass der Code für die ganze Welt vertrauenswürdig und sicher sein wird. Heute werden alle Applikationen schon standardmäßig signiert und mit dieser Aufgabe kann Ihnen der Software Trust Manager perfekt helfen.
Das Signaturzertifikat können Sie in der Cloud von DigiCert gespeichert haben, also ähnlich wie beim HSM. Nicht nur, dass sich der Kunde sein eigenes HSM nicht besorgen muss; zugleich handelt es sich um die sicherste Methode des Signierens. Mit dem Software Trust Manager können Sie auch mit der Hash Signing Methode signieren, die nicht nur sicher, sondern auch besonders schnell ist.
Sie können zwischen dem online/offline Status der Schlüssel umschalten und ihre Nutzung zum Beispiel nur für das Release eines neuen Builds planen. Den Zugang zu den Schlüsseln können Sie auch nur für bestimmte Personen zulassen. Zur Verfügung haben Sie somit eine neue Ebene des sicheren Signierens.
Dieses moderne und sichere Signieren können Sie sorgenlos in Ihr bestehendes CI/CD eingliedern. Der Software Trust Manager unterstützt die Integrierung mit allen möglichen Plattformen und mit PKCS11/KSP ermöglicht er die Integrierung mit populären Tools Jenkins, Azure Pipelines, Gradle und weiteren.
Mehr Infos finden Sie auf der Produktseite Software Trust Manager oder im Datasheet.
SSLmarket ist für Sie da
Verabreden Sie mit uns eine unverbindliche Konsultation und Vorstellung von DigiCert ONE
Ich bin interessiertDigiCert Document Trust Manager
Der Austausch von Dokumenten im Internet kommt ohne eine elektronische Signatur, die nicht nur Ihre Identifikation, sondern auch die Integrität und Unabänderlichkeit des Dokumentes sicherstellt, nicht aus.
Eine komplette Lösung für die Verwaltung der digitalen Zertifikate und Stempel für das Signieren von Dokumenten in der Cloud bringt Ihnen DigiCert Document Trust Manager, welcher über die Cloud Signature Consortium (CSC) API auch mit anderen Lösungen für das Signieren integriert werden kann.
Dieser Manager unterstützt die AATL, eIDAS und ZertES Zertifikate, die Sie direkt in der Cloud von DigiCert nutzen können, ohne die Dokumente mühsam offline, mit einem auf einem Token gespeicherten Zertifikat zu signieren. Zertifikate mit dieser Verifizierungsebene können Ihre eigenhändige Signatur ersetzen. Dank dem Document Trust Manager können Sie die Dokumente in Zusammenarbeit mit Ihren Mitarbeitern signieren und genehmigen.
Einen Bestandteil des Systems Document Trust Manager stellt auch die Verwaltung der Zertifikatsinhaber und ihrer Identitäten dar. Implementiert ist aber auch ihre Verifizierung, die automatisch und über einen Fernzugriff erfolgt. Somit müssen Sie nicht mehr einen Notar aussuchen, um ein Signaturzertifikat zu erwerben.
Mehr Informationen finden Sie auf der Produktseite von Document Trust Manager, oder im Datasheet.
DigiCert CertCentral TLS Manager
DigiCert CertCentral TLS Manager dient zur Verwaltung der Zertifikate und ihres Lebenszyklus. Mit seiner Hilfe werden Sie die Zertifikate sowohl erwerben als auch verlängern können. Dank einer fortgeschrittenen Automatisierung können Sie die Zertifikate direkt von Ihren Servern beantragen, über ACME oder Automatisierungsagenten (API).
Die Kunden von SSLmarket benötigen aber CertCentral nicht, weil sie gleiche und sogar noch bessere Funktionen in Ihrem SSLmarket Kundenkonto zur Verfügung haben. Die Lösung von DigiCert bringt ihnen nicht viel mehr (zum Beispiel abgesehen von der Funktion der Inspektion der Zertifikate im Netzwerk).
Mehr Informationen finden Sie auf der Produktseite DigiCert CertCentral TLS Manager, oder im Datasheet.
DigiCert IoT Trust Manager
Erstellen Sie Hardware? Verwalten Sie die Identität der Geräte im großen Stil und in jeder Phase ihres Lebenszyklus mit DigiCert IoT Trust Manager. Es handelt sich um eine Lösung für die Verwaltung von PKI, die in das Gerät die Identität einfügt und verwaltet sie. Der IoT Trust Manager unterstützt verschiedene Typen von Zertifikaten und Methoden ihrer Erwerbung: alle heutzutage genutzten Typen von Zertifikaten und Schlüsseln (RSA, ECDSA, Edwards), ein breites Spektrum von Protokollen für den Zertifikatserwerb (EST, CMPv2, SCEP, ACME, REST API) und mehrere Möglichkeiten ihrer automatisierten Ausstellung. Der IoT Trust Manager authentifiziert die Zertifikate und stellt sie in Zusammenarbeit mit anderen DC1 Komponenten aus.
DigiCert IoT Trust Manager ist sowohl für die Hersteller von Elektronik, Chipsets und ähnlichen Komponenten als auch für die Hersteller von Geräten, die die Einzelteile komplettieren, tauglich.
Mehr Informationen finden Sie auf der Produktseite IoT Trust Manager, oder im Datasheet.
Integrierung mit DigiCert ONE
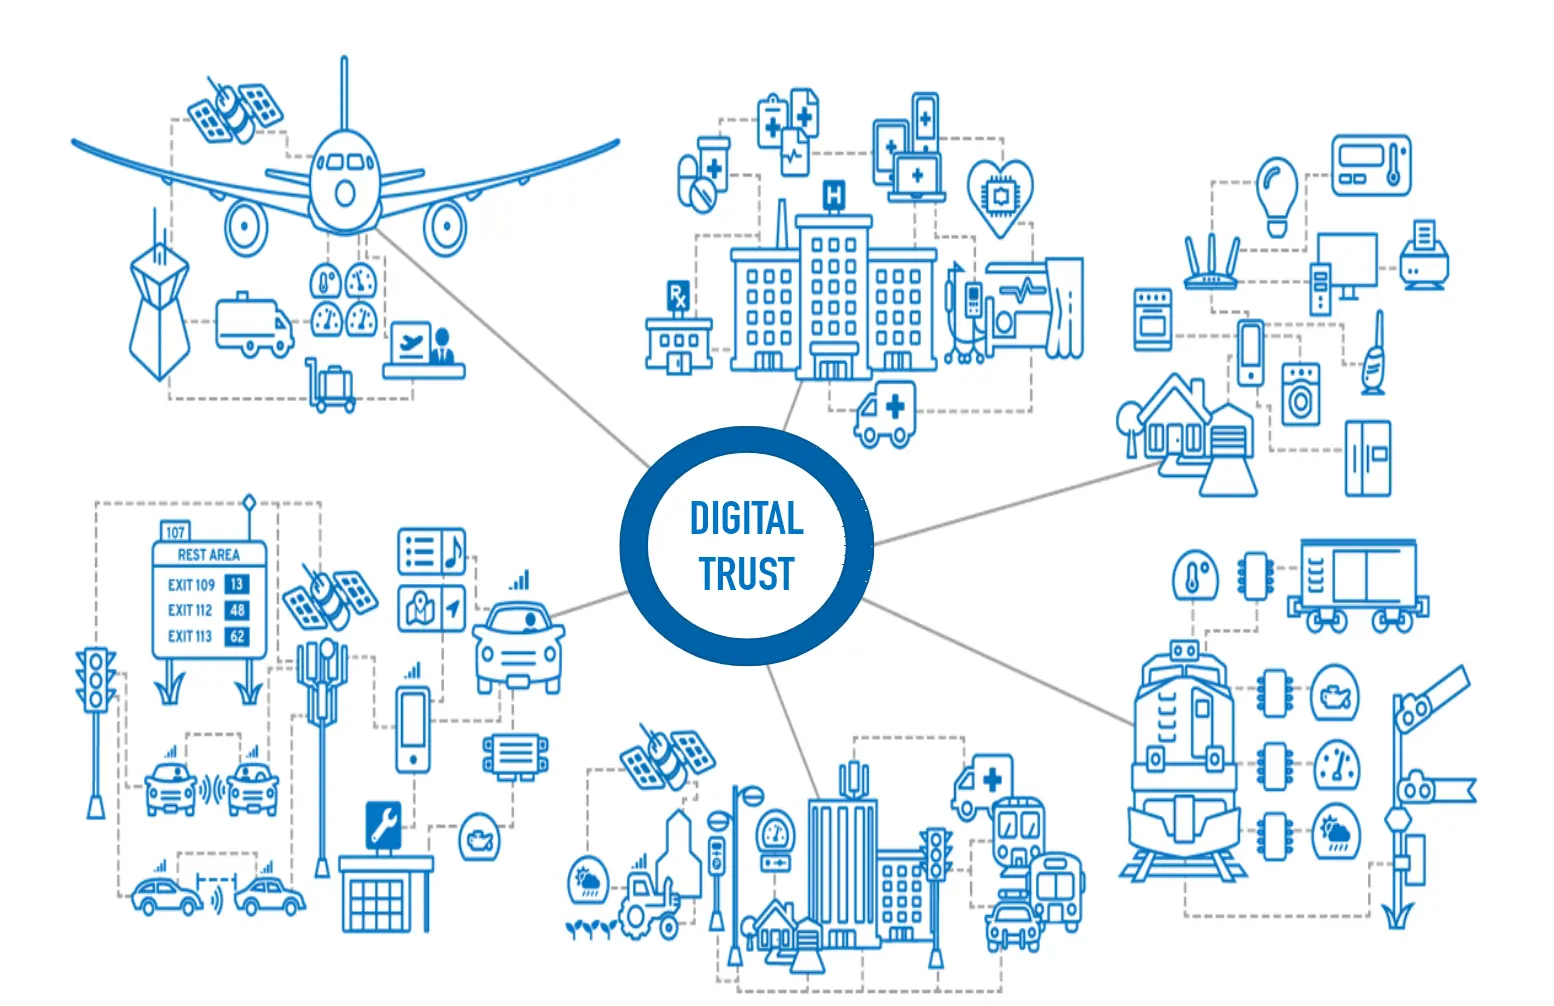
Alle Komponenten von DC1 bieten eine selbständige API, deshalb brauchen Sie sich mit der Verbindung keine Sorgen zu machen. API ermöglicht es, alle Komponenten mit jedem Ihrer Systeme zu integrieren.
DigiCert unterstützt Entwickler und die Entwicklung von Software, wo das Signieren von Codes ein Muss ist. Deshalb bietet DigiCert Bibliotheken für alle Operationssysteme und Entwicklungsplattformen. Mit dem modernen Hash Signing können Sie mit KSP auf Windows und mit CryptoTokenKit (CTK) auf Apple signieren; dank PKCS11 wird das Hash Signing von Java, Android, Linux, Docker, OpenSSL, GPG, XML und weiteren unterstützt.
Wie Sie sehen können, stellt die Integrierung mit den bestehenden technologischen Plattformen kein Problem dar. DigiCert ONE ist für moderne Unternehmen bestimmt, die agil unter der Verwendung von DevOps entwickeln. Die DC1 Plattform wird Ihnen die Absicherung von CI/CD deutlich vereinfachen.
Wie lässt sich DigiCert ONE erwerben?
Möchten Sie mehr wissen? Sind Sie an einer unverbindlichen Vorstellung oder einem unverbindlichen Preisangebot interessiert? Zögern Sie nicht, sich bei uns zu melden. Gerne liefern wir Ihnen die gewünschten Informationen und die einzelnen Komponenten von DigiCert ONE können wir Ihnen auch live vorstellen.

ZONER a.s.
Europaplatz 2/1/2
1150 Wien
UID: CZ49437381