Installation des SSL/TLS-Zertifikats auf Kerio Connect
Kerio Connect ist eine Groupware und Postserver für Firmen. Installation des SSL/TLS-Zertifikats ist hier sehr einfach und nach der Speicherung der Zertifikate auf den Server brauchen Sie nur die Einstellung in der administrativen Schnittstelle anzupassen.
Installation des Zertifikats über administrative Schnittstelle
Die einfachste Möglichkeit der Installation des SSL/TLS-Zertifikats auf den Kerio Server ist über die administrative Schnittstelle. Der ganze Prozess teilt sich in zwei Schritte – Erstellung der Zertifikatsanforderung und Importieren des Zertifikats zurück nach Kerio.
CSR (Zertifikatsanforderung) und seine Erstellung
In der Übersicht aller SSL/TLS-Zertifikate auf dem Server (Menü links Konfiguration und SSL-Zertifikate in dem Hauptmenü) klicken Sie mit der rechten Maustaste eine leere Stelle an und aus dem Angebot wählen Sie die Option Neu – Neue Zertifikatsanfrage aus.
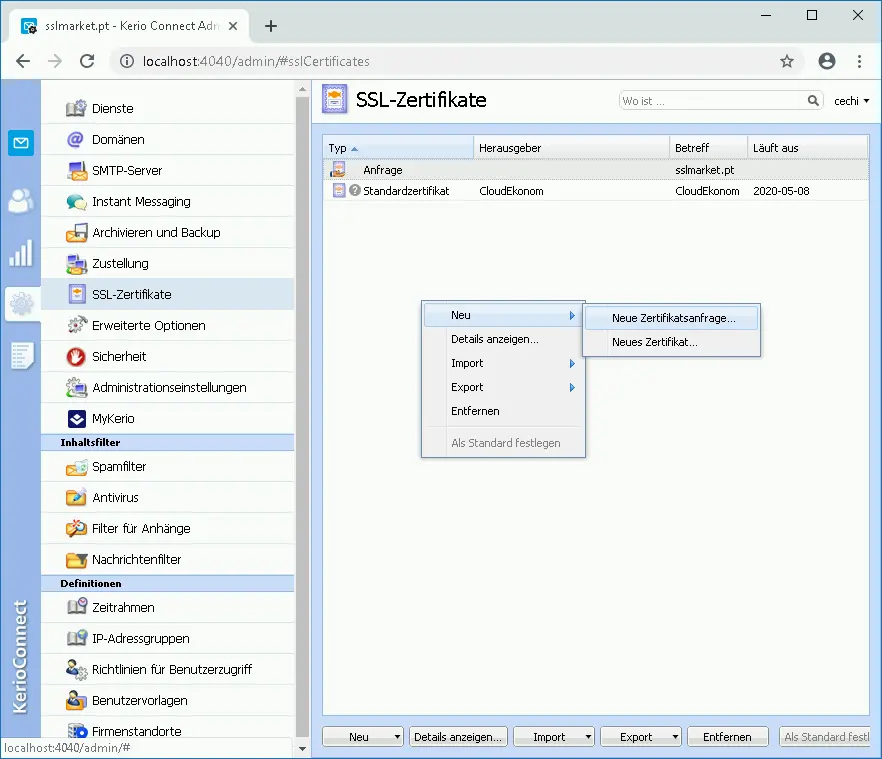
Dadurch kommen Sie zu der Erstellung von dem CSR Request, ohne welchen das Zertifikat nicht ausgestellt werden kann. Sobald Sie alle Angaben über den Antragsteller ausfüllen, speichern Sie den CSR.
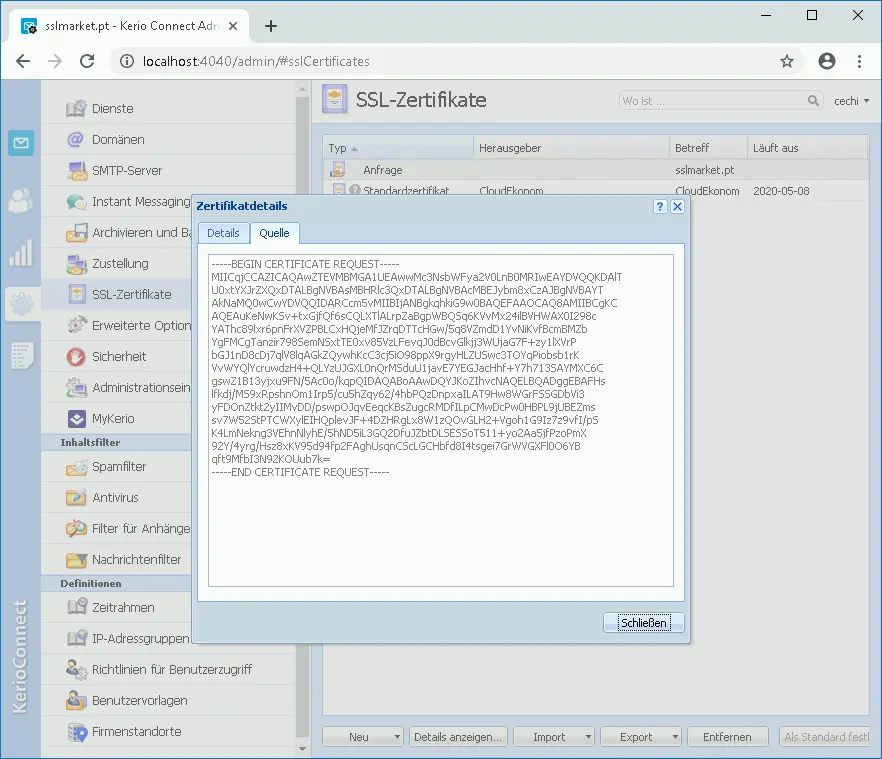
Den Inhalt der Anforderung können Sie sich in dem Reiter Quelle anzeigen lassen und diesen CSR-Text brauchen Sie nur in die Bestellung einzukopieren. Sie können ihn ebenfalls als eine Datei exportieren und den Inhalt in die Bestellung einfügen, oder ihn uns per E-Mail senden.
Importieren des ausgestellten Zertifikats
Nach der Ausstellung müssen Sie das Zertifikat auf den Server importieren, auf welchem die entsprechende Anforderung (CSR) wartet. In der Übersicht aller SSL/TLS-Zertifikate auf dem Server wählen Sie unten die Möglichkeit Import – Unterzeichnetes Zertifikat von CA importieren aus. Danach bestätigen Sie das Importieren der .txt-Datei mit dem Zertifikat, die Sie von uns per E-Mail erhalten haben. Ebenfalls können Sie die Datei linux_cert+ca.pem wählen, die sowohl das Server- als auch das Intermediate-Zertifikat enthält.
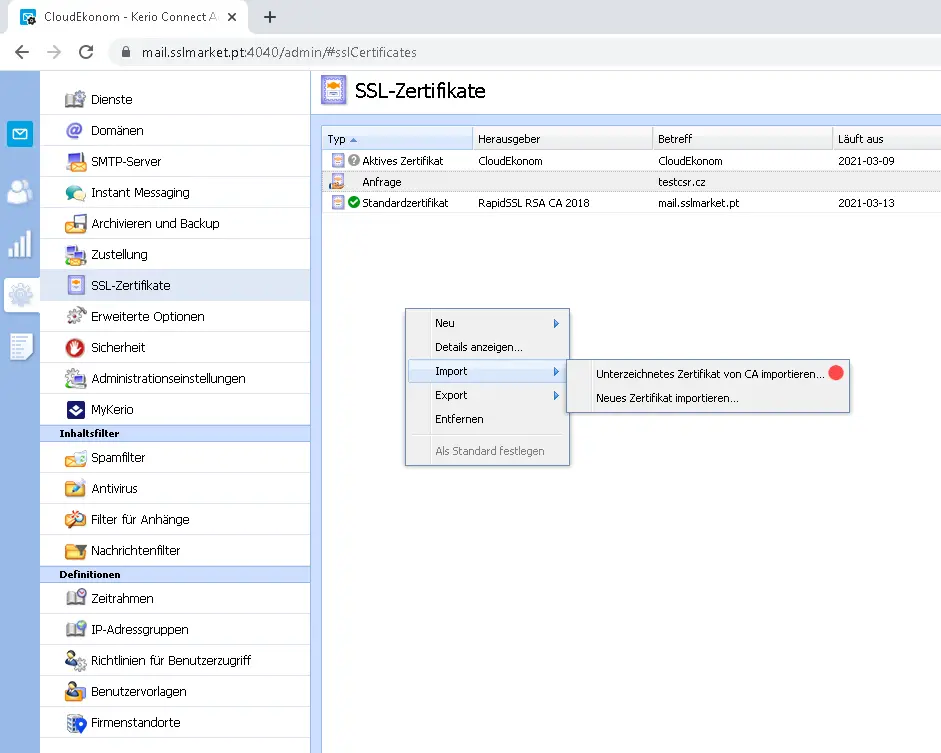
Falls sich auf dem Server eine offene Zertifikatsanfrage befindet, dann importieren Sie nur das Zertifikat. Der private Schlüssel befindet sich bereits auf dem Server.
Nach dem Import sollte sich das neue Zertifikat automatisch als Default festlegen. Falls es dazu nicht kommt, dann schalten Sie das Zertifikat um – siehe weiter. Die Installation ist nun abgeschlossen und in dem Web-Interface der Webmail wird das neue Zertifikat aktiviert.
Importieren des Zertifikats mit dem privaten Schlüssel
Falls Sie die Zertifikatsanforderung nicht auf dem Server, sondern in dem SSLmarket-Interface erstellt haben, sollte sich nun auf Ihrem Rechner der heruntergeladene private Schlüssel befinden. Diesen müssen Sie zusammen mit dem Zertifikat in einem Schritt importieren.
Falls sich auf dem Server keine offene Zertifikatsanfrage (CSR) befindet, dann ist auch kein privater Schlüssel vorhanden und Sie müssen ihn zusammen mit dem Zertifikat importieren.
In der Übersicht der SSL-Zertifikate auf dem Server wählen Sie unten die Option Import – Neues Zertifikat importieren. Dann wählen Sie die Datei mit dem Zertifikat linux_cert+ca.pem und den privaten Schlüssel aus. Das Zertifikat haben Sie von SSLmarket per E-Mail erhalten und den privaten Schlüssel haben Sie nach seiner Erstellung in Ihrer Kundenverwaltung auf Ihren Rechner heruntergeladen. Die Zertifikate sind in der Textform (Base 64) gespeichert und somit steht Ihnen die Wahl, ob Sie die Endung PEM, CRT oder zum Beispiel TXT nutzen, frei.
Nach dem Import wird das Zertifikat in der Übersicht angezeigt. In einem Schritt haben Sie auch das Intermediate Zertifikat importiert, welches sich auf dem Server wegen der Vertrauenswürdigkeit des Zertifikats vor allem für die Handygeräte befinden muss.
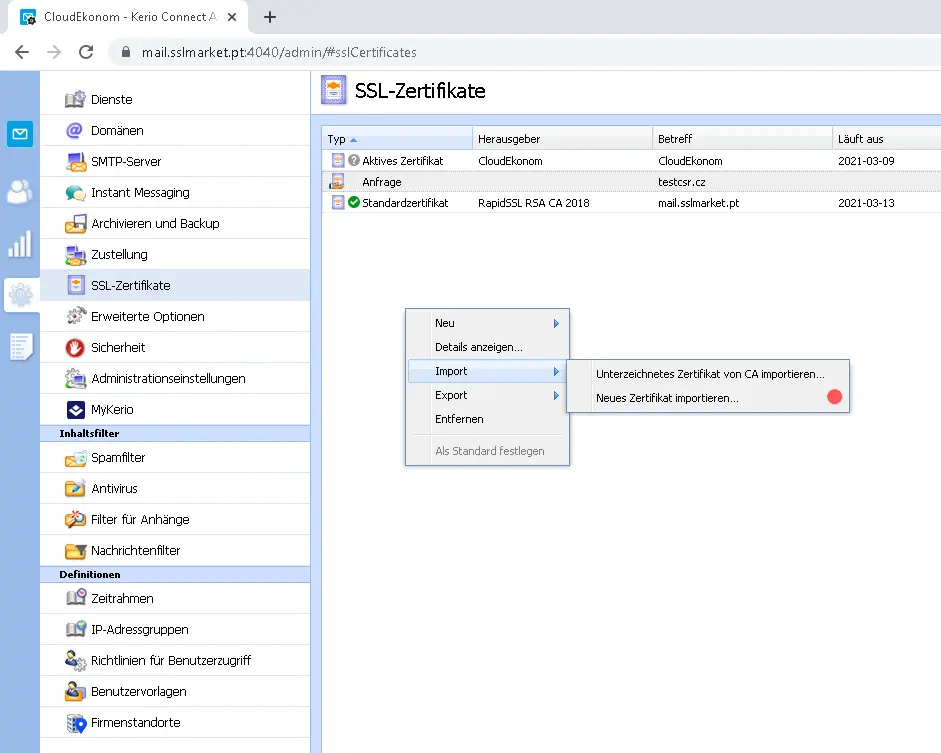
Das neu ausgestellte Zertifikat legen Sie mit der rechten Maustaste als Standard fest und seit diesem Augenblick wird es aktiviert.
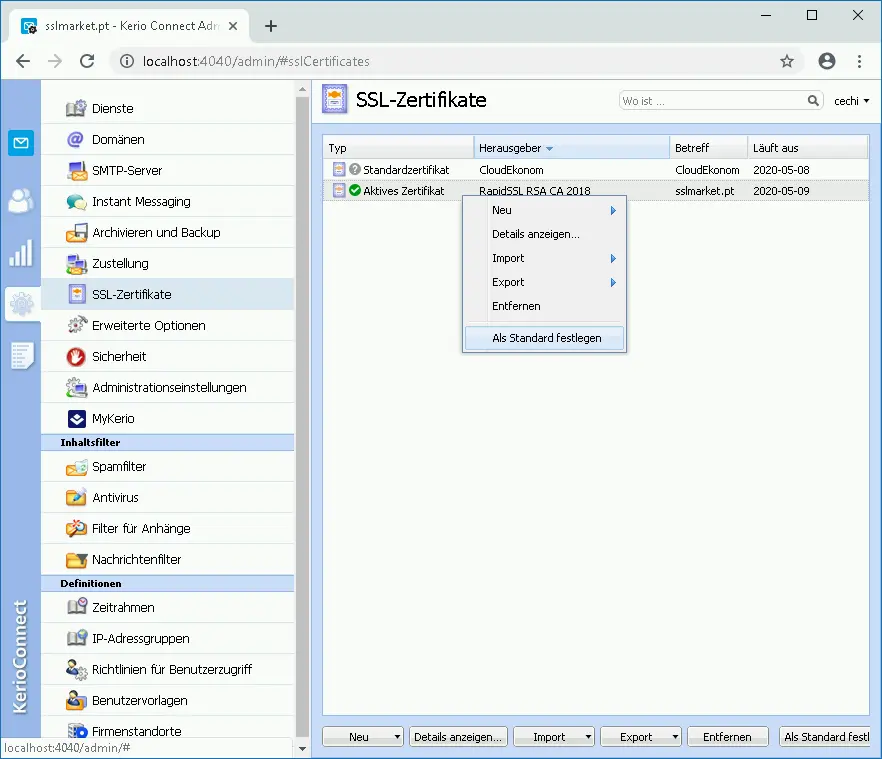
Die Installation ist nun abgeschlossen und in dem Web-Interface der Webmail wird das neue Zertifikat aktiviert.
Manuelle Installation des Zertifikats
Das ausgestellte SSL/TLS-Zertifikat erhalten Sie per E-Mail als eine Textdatei, codiert in dem Format Base64. Erstellen Sie eine Datei .crt, benennen Sie sie gleich wie die Datei mit dem CSR-Code (die Endungen müssen aber unterschiedlich sein: .csr und .crt) und kopieren Sie sie auf Ihren Server in den Ordner /sslcert/.
Auf dem Server suchen Sie den Ordner /sslcert/ aus; seine Platzierung unterscheidet sich nach der Plattform, auf der der Server betrieben wird:
- Apple Mac OS X: /usr/local/kerio/mailserver
- Microsoft Windows: C:/program files/kerio/mailserver
- Linux Red Hat: /opt/kerio/mailserver
Auf Ihrem Server sollten sich nun drei Dateien mit demselben Namen befinden, aber mit unterschiedlichen Endungen: CSR (*.csr), der private Schlüssel (*.key) und das SSL-Zertifikat (*.crt).
Das Intermediate-Zertifikat, das für die Vertrauenswürdigkeit des Zertifikats erforderlich ist, speichern Sie in die Datei .crt. Die Datei speichern Sie in den Ordner /sslca/.
Starten Sie den Server neu. Logen Sie sich in die Verwaltungskonsole ein und in der Sektion Configuration/SSL Certificates wählen Sie das neue Zertifikat aus. Klicken Sie Set as active an und starten Sie nachfolgend den Dienst neu. Damit wird die Installierung abgeschlossen.
Die Richtigkeit der Installierung können Sie mit unserem Tool, dem SSL/TLS-Checker, überprüfen.
Ist Ihnen das zu viel?
Falls Sie bei irgendeinem Schritt nicht weiterkommen, zögern Sie nicht, unseren Kundendienst zu kontaktieren, der Ihnen gerne berät und weiterhilft.

ZONER a.s.
Europaplatz 2/1/2
1150 Wien
Reg.-Nr.: 49437381
USt-IdNr.: CZ49437381
War für Sie dieser Artikel nützlich?
Wir danken Ihnen für Ihr Feedback zu diesem Artikel.
Es tut uns leid, dass Sie hier für Ihren Bedarf nichts Passendes gefunden haben.
Helfen Sie uns, diesen Artikel zu verbessern. Schreiben Sie uns bitte, was Sie hier erwartet und nicht erfahren haben.